Mejores Prácticas para la Seguridad de Datos de Sitios Web de Comercio Electrónico: Protege Información Sensible
Mejores Prácticas para la Seguridad de Datos de Sitios Web de Comercio Electrónico: Protege Información Sensible
En la era digital, la seguridad de datos en los sitios web se ha convertido en una piedra angular de confianza entre negocios y clientes. Con el rápido crecimiento del comercio electrónico, proteger la información sensible es más crucial que nunca. Entender cómo proteger los datos de los clientes en tu sitio web es una obligación legal y un aspecto vital para mantener tu reputación y la lealtad del cliente.
Comprendiendo la Importancia de la Seguridad de Datos
La seguridad de datos es esencial para cualquier negocio de comercio electrónico, ya que protege los activos de la empresa y la información de los clientes. Cuando los clientes compran en línea, esperan que sus detalles, como números de tarjetas de crédito y direcciones, estén seguros de miradas indiscretas. Implementar mejores prácticas para la seguridad de datos de comercio electrónico ayuda a construir esta confianza y asegura que tu negocio siga siendo competitivo en un mercado cada vez más concurrido.
Amenazas Comunes a los Sitios Web de Comercio Electrónico
Los sitios web de comercio electrónico enfrentan numerosas amenazas que pueden comprometer la seguridad de los datos del sitio. Los ciberdelincuentes a menudo emplean ataques de phishing , infecciones de malware, e inyecciones SQL para explotar vulnerabilidades en tiendas en línea. Reconocer estas amenazas comunes es el primer paso en desarrollar estrategias efectivas para proteger tu negocio y la valiosa información de tus clientes.
Componentes Esenciales de la Protección de Datos del Sitio Web
Para proteger eficazmente los datos de los clientes en tu sitio web, debes implementar varios componentes esenciales del sitio web de protección de datos. Esto incluye el uso de tecnologías de encriptación para asegurar transacciones sensibles y la adopción de medidas de autenticación sólidas para prevenir el acceso no autorizado. Además, utilizar herramientas para monitorear violaciones de datos en el sitio web puede ayudarte a identificar rápidamente posibles problemas antes de que se conviertan en problemas graves.
Mejores Prácticas para la Seguridad de los Datos en el Comercio Electrónico
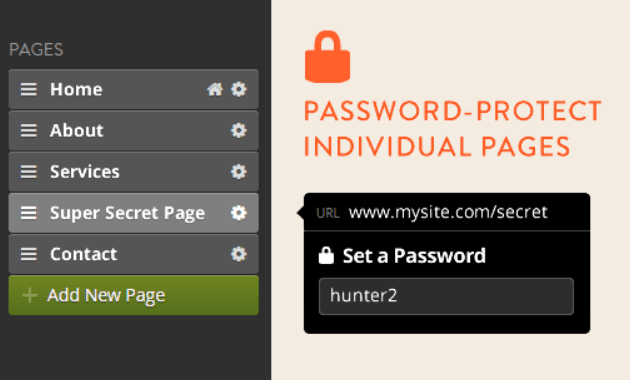
Función de Protección con Contraseña de Strikingly
Cuando se trata de seguridad de datos en el sitio web, implementar mejores prácticas es crucial para proteger información sensible. Los sitios web de comercio electrónico son objetivos principales para los ciberdelincuentes, lo que hace esencial adoptar estrategias que protejan eficazmente los datos de los clientes. Al seguir estas mejores prácticas para la seguridad de datos en el comercio electrónico, puedes crear una experiencia de compra en línea más segura.
Implementación de HTTPS para Conexiones Seguras
Uno de los pasos fundamentales para garantizar la seguridad de los datos del sitio web es implementar HTTPS (Protocolo Seguro de Transferencia de Hipertexto) en tu sitio. Este protocolo encripta los datos intercambiados entre tu sitio web y los usuarios, haciendo que sea significativamente más difícil para los hackers interceptar información sensible como detalles de tarjetas de crédito o direcciones personales. La transición de HTTP a HTTPS mejora la seguridad y aumenta la confianza del cliente, ya que los usuarios tienden a sentirse más seguros cuando ven el icono del candado en su navegador.
Además, los motores de búsqueda como Google priorizan los sitios web con HTTPS en sus clasificaciones, lo que significa que adoptar este protocolo también puede mejorar su visibilidad en línea. Mientras buscas cómo proteger los datos de los clientes en tu sitio web, recuerda que implementar HTTPS es una de las medidas más simples pero efectivas que puedes tomar. En un mundo donde las amenazas en línea están en constante evolución, asegurar las conexiones es innegociable.
Actualizaciones Regulares de Software y Parches
Mantener tu plataforma de e-commerce y cualquier software asociado actualizado es otro aspecto crítico para mantener una seguridad robusta de los datos del sitio web. Los ciberdelincuentes a menudo explotan las vulnerabilidades en el software desactualizado; por lo tanto, las actualizaciones regulares y los parches son vitales para mitigar estos riesgos. Ya sea tu sistema de gestión de contenido (CMS), plugins o pasarelas de pago, asegurar que todo funcione en las últimas versiones ayuda a cerrar los agujeros de seguridad.
Además, muchas actualizaciones incluyen mejoras significativas de seguridad que protegen contra amenazas emergentes. Al priorizar las actualizaciones regulares de software como parte de tus herramientas para monitorear la estrategia de violación de datos del sitio web, reduces activamente las vulnerabilidades que podrían llevar a posibles violaciones o filtraciones de información de clientes. El mantenimiento constante protege los datos del cliente y asegura una experiencia del usuario más fluida en tu sitio.
Políticas de Contraseña Fuertes y Autenticación de Dos Factores
Las políticas de contraseñas fuertes son esenciales para asegurar las cuentas de usuario en los sitios web de e-commerce y mejorar la seguridad general de los datos del sitio web. Anima a los clientes a crear contraseñas complejas que incluyan letras, números y caracteres especiales, evitando información fácilmente adivinable como fechas de nacimiento o nombres. Educar a los usuarios sobre el cambio regular de sus contraseñas puede mejorar aún más la protección contra el acceso no autorizado.
Además, integrar la autenticación de dos factores (2FA) añade una capa extra de defensa al requerir que los usuarios verifiquen su identidad a través de un método adicional —como un mensaje de texto o una aplicación de autenticación— antes de acceder a sus cuentas o completar transacciones. Este paso reduce significativamente la probabilidad de toma de cuentas y fortalece aún más cómo proteges los datos de los clientes en tu sitio web. Al establecer políticas de contraseñas robustas junto con medidas de 2FA como parte de las mejores prácticas para la seguridad de datos de e-commerce, estás tomando pasos proactivos hacia la protección de información sensible contra actores maliciosos.
Cómo proteger los datos de los clientes en tu sitio web
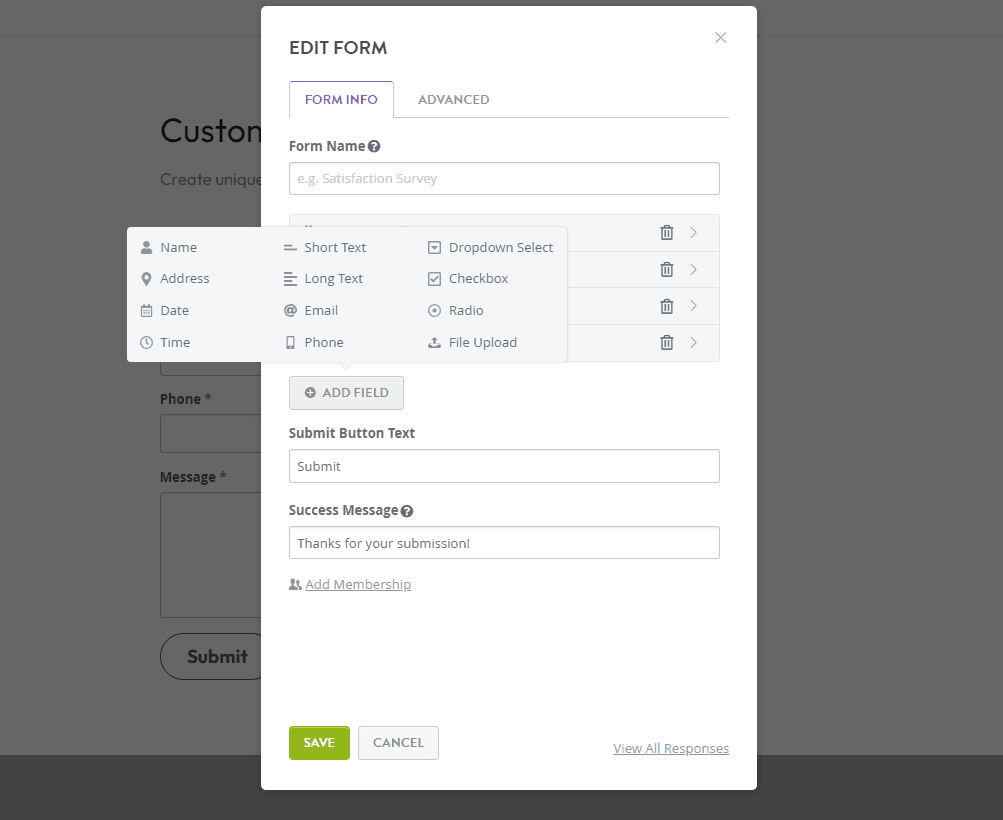
Formulario personalizado de Strikingly
Proteger los datos de los clientes es fundamental para cualquier negocio de comercio electrónico en la era digital. No solo fomenta la confianza entre tú y tus clientes, sino que también te ayuda a cumplir con diversas regulaciones sobre la seguridad de los datos en sitios web. Aquí hay algunas estrategias efectivas para proteger los datos de los clientes en tu sitio web.
Recopilación de solo la información necesaria del cliente
Una de las mejores prácticas para la seguridad de datos en el comercio electrónico es limitar la cantidad de información que recopilas de los clientes. Pide solo los detalles esenciales para procesar pedidos o brindar servicios, como nombre, dirección de correo electrónico e información de envío. Minimizar los datos que recopilas reduce la posible exposición en caso de una violación y mejora la confianza del cliente en tu compromiso con su privacidad.
Utilizar la encriptación para datos sensibles
La encriptación asegura que la información sensible del cliente permanezca segura durante la transmisión y el almacenamiento. Encriptar datos como números de tarjetas de crédito y detalles de identificación personal agrega una capa adicional de protección contra accesos no autorizados. Este es uno de los ejemplos más sólidos de seguridad en sitios web medidas que pueden mitigar significativamente los riesgos asociados con las violaciones de datos.
Crear políticas de privacidad transparentes
Una política de privacidad transparente es esencial para el cumplimiento legal y para construir confianza con tus clientes. Delimita claramente qué información recopilas, cómo se utiliza y con quién se puede compartir—esta transparencia puede tranquilizar a los clientes sobre la seguridad de sus datos. Además, tener una política de privacidad bien estructurada se alinea con las mejores prácticas para la seguridad de datos en el comercio electrónico al demostrar tu compromiso de proteger los datos de los clientes.
Herramientas para Monitorear Brechas de Datos en Sitios Web
Monitorear tu sitio web para detectar brechas de datos es crucial para mantener la seguridad de los datos del sitio. Con el aumento de la sofisticación de las amenazas cibernéticas, comprender cómo proteger los datos de los clientes en tu sitio web se vuelve esencial. Al utilizar herramientas específicas, puedes evitar riesgos potenciales y asegurar que tu plataforma de e-commerce permanezca segura.
Uso de Plugins de Seguridad como Wordfence
Una de las mejores prácticas para la seguridad de datos en e-commerce es instalar plugins robustos como Wordfence. Estos plugins ofrecen detección de amenazas en tiempo real y pueden bloquear tráfico malicioso, ayudando a proteger tu sitio de ataques. Además, proporcionan protección de firewall y escaneos regulares, asegurando que cualquier vulnerabilidad sea identificada y abordada de manera oportuna.
Implementar un plugin de seguridad mejora la seguridad de los datos de tu sitio web y te brinda tranquilidad, sabiendo que estás monitoreando activamente amenazas potenciales. Las actualizaciones regulares de estos plugins los mantienen equipados con los últimos mecanismos de defensa contra riesgos emergentes. En última instancia, usar herramientas como Wordfence puede reducir significativamente la probabilidad de una brecha que afecte la forma en que proteges los datos de los clientes en tu sitio web.
Configuración de Alertas con Google Search Console
Google Search Console es otra herramienta invaluable para monitorear brechas de datos en sitios web y mantener la salud general del sitio. Al configurar alertas, puedes recibir notificaciones sobre cualquier actividad inusual o problemas detectados en tu sitio, permitiéndote responder rápidamente antes de que un pequeño problema se convierta en una brecha significativa. Este enfoque proactivo es vital para adherirse a las mejores prácticas de seguridad de datos en e-commerce.
Además, Google Search Console proporciona información sobre cómo los motores de búsqueda ven tu sitio y señala cualquier problema de seguridad potencial que pueda surgir. Revisar regularmente esta herramienta asegura que estés al tanto de las vulnerabilidades que podrían comprometer la información de los clientes o llevar a un tiempo de inactividad significativo. Sirve como un sistema de alerta temprana, mejorando tu conciencia y plan de acción respecto a la seguridad de los datos del sitio web.
Realización de Auditorías de Seguridad Regulares
Las auditorías de seguridad regulares son esenciales para mantener seguro tu plataforma de comercio electrónico contra brechas. Estas auditorías ayudan a identificar debilidades en tu configuración actual y evaluar qué tan bien proteges los datos de los clientes en tu sitio web. Al revisar sistemáticamente todos los aspectos de la infraestructura de tu sitio, puedes identificar áreas que necesitan mejoras o salvaguardas adicionales.
Las auditorías de seguridad deben ser exhaustivas, cubriendo todo, desde configuraciones de software hasta controles de acceso de usuarios, para asegurar que no quede ningún aspecto sin revisar al proteger información sensible. Además, se alinean con ejemplos de medidas de seguridad del sitio web al demostrar un compromiso con la mejora continua en la protección contra amenazas cibernéticas. En última instancia, las auditorías regulares mejoran la seguridad general de los datos del sitio web y tranquilizan a los clientes al saber que su información está siendo manejada con cuidado.
Ejemplos de Medidas Fuertes de Seguridad del Sitio Web
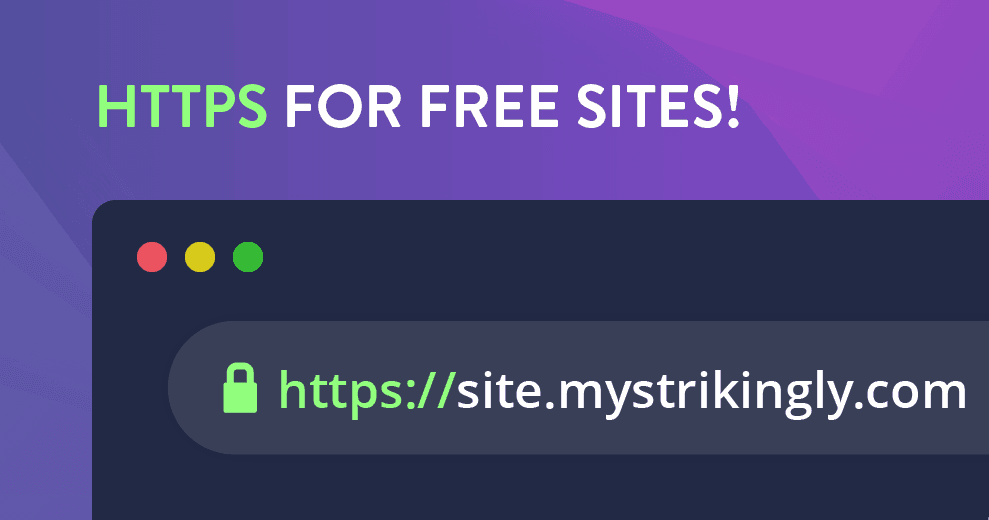
Función de HTTPS Gratuita de Strikingly
Cuando se trata de garantizar la seguridad de los datos del sitio web, implementar medidas de seguridad sólidas es esencial para cualquier plataforma de comercio electrónico. Estos ejemplos mejoran la protección contra amenazas potenciales e infunden confianza en tus clientes respecto a cómo proteger los datos de los clientes en tu sitio web. Exploremos algunas estrategias prácticas que pueden ser utilizadas en tu plan de seguridad general.
Adopción de una Red de Distribución de Contenidos (CDN)
Una Red de Distribución de Contenidos (CDN) mejora eficazmente la seguridad de los datos del sitio web mientras optimiza los tiempos de carga y la experiencia del usuario en general. Al distribuir el contenido de tu sitio web a través de múltiples servidores en todo el mundo, una CDN minimiza el riesgo de un punto único de falla y ayuda a absorber los picos de tráfico durante ataques como el de denegación de servicio distribuido (DDoS). Además, muchas CDN ofrecen características de seguridad adicionales, incluyendo protección contra DDoS y cortafuegos para aplicaciones web, convirtiéndolas en una parte integral de las mejores prácticas para la seguridad de datos en el comercio electrónico.
Implementar una CDN protege contra amenazas cibernéticas y mejora el rendimiento del sitio, lo cual es crucial para retener a los clientes. Tiempos de carga más rápidos conducen a mejores experiencias de usuario, reduciendo las tasas de abandono y aumentando las conversiones. Mientras consideras cómo proteger los datos de los clientes en tu sitio web, integrar una CDN puede ser un paso valioso hacia una seguridad integral.
Implementación de Cortafuegos para Aplicaciones Web
Los Cortafuegos para Aplicaciones Web (WAFs) son una barrera esencial entre tu aplicación web y los posibles atacantes, filtrando y monitoreando el tráfico HTTP. Ayudan a proteger contra amenazas como la inyección SQL, el scripting entre sitios (XSS) y otras vulnerabilidades comunes que comprometen la seguridad de los datos del sitio web. Al monitorear el tráfico entrante en tiempo real, los WAFs pueden bloquear solicitudes maliciosas antes de que lleguen a tu aplicación.
Incorporar WAFs en tu estrategia de comercio electrónico es una de las mejores prácticas para la seguridad de datos en el comercio electrónico que puedes adoptar hoy. Proporcionan una capa adicional de defensa que complementa otras herramientas diseñadas para monitorear eficazmente las violaciones de datos del sitio web. Con el WAF adecuado, puedes reducir significativamente el riesgo de acceso no autorizado a información sensible de los clientes.
Realización de Pruebas de Penetración
Las pruebas de penetración implican simular ciberataques en su sistema para identificar vulnerabilidades antes de que actores maliciosos las exploten. Este enfoque proactivo permite a las empresas entender sus debilidades en cuanto a la seguridad de los datos del sitio web, al tiempo que proporciona información valiosa sobre cómo proteger los datos de los clientes en su sitio web de manera más efectiva. Las pruebas de penetración programadas regularmente son componentes vitales de cualquier estrategia de ciberseguridad robusta.
Al identificar áreas donde se necesitan mejoras a través de las pruebas de penetración, puede implementar los cambios necesarios antes de que ocurran ataques. Además, este método se alinea con los estándares de la industria y los requisitos de cumplimiento que exigen evaluaciones regulares como parte de las mejores prácticas para la seguridad de datos en el comercio electrónico. Las ideas obtenidas de estas pruebas ayudarán a fortalecer las defensas contra futuras amenazas, al tiempo que aumentarán la confianza de los clientes en relación con su información sensible.
Utilización de las Funciones de Strikingly para la Seguridad
Página de Inicio de Strikingly
Cuando se trata de la seguridad de los datos del sitio web, aprovechar las funciones correctas puede proteger significativamente su plataforma de comercio electrónico. Strikingly ofrece varias funcionalidades integradas que mejoran la seguridad y simplifican el proceso de protección de la información del cliente. Comprender cómo utilizar estas funciones de manera efectiva es crucial para cualquier negocio en línea que busque asegurar una protección robusta contra amenazas potenciales.
Certificados SSL Integrados para Conexiones Seguras
Uno de los aspectos más importantes de la seguridad de datos de un sitio web es garantizar que todas las conexiones a tu sitio sean seguras. Strikingly proporciona certificados SSL integrados que encriptan los datos transmitidos entre tu sitio web y sus visitantes, lo que dificulta que actores malintencionados intercepten información sensible. Esto es especialmente crucial al considerar la protección de los datos de los clientes en tu sitio web. Los certificados SSL ayudan a cultivar la confianza entre los usuarios al mostrar un icono de candado en la barra de direcciones de su navegador.
Implementar HTTPS a través de estos certificados SSL mejora la seguridad y mejora el ranking SEO de tu sitio, una parte esencial de las mejores prácticas para la seguridad de datos de e-commerce. Los clientes son más propensos a completar transacciones en sitios web que perciben como seguros, por lo que tener un certificado SSL es imprescindible para cualquier propietario de tienda de e-commerce. Además, esta función actualiza automáticamente los servicios de alojamiento de Strikingly, eliminando la necesidad de instalación o renovación manual.
Copias de Seguridad Automatizadas para una Protección Integral de Datos
Otra característica crítica que ofrece Strikingly son las copias de seguridad automatizadas que garantizan una protección integral de datos. Las copias de seguridad regulares son una de las mejores prácticas para la seguridad de datos de e-commerce porque te permiten restaurar tu sitio rápidamente en caso de una violación o fallo técnico. Con las copias de seguridad automatizadas, puedes estar tranquilo sabiendo que toda tu valiosa información de clientes y datos transaccionales están almacenados de manera segura y son fácilmente recuperables.
La seguridad de los datos es primordial para cualquier negocio de e-commerce. Las copias de seguridad regulares son cruciales para proteger los datos de tu sitio web, incluyendo información de clientes, catálogos de productos y registros de ventas, de eventos imprevistos como ciberataques, fallos de hardware o errores humanos. Strikingly, un constructor de sitios web ofrece funciones que pueden ayudarte a implementar estrategias robustas de protección de datos.
Aquí está cómo Strikingly puede ayudarte:
1. Aprovecha las Funciones de Seguridad Integradas de Strikingly
- Certificados SSL. Utiliza la fácil instalación de certificados SSL de Strikingly para encriptar los datos transmitidos entre tu sitio web y los navegadores de los clientes.
- Actualizaciones Regulares. Strikingly actualiza regularmente su plataforma con parches de seguridad y correcciones para abordar posibles vulnerabilidades.
2. Implementar Contraseñas Fuertes
- Usar Contraseñas Únicas y Complejas. Motivar a los clientes a usar contraseñas fuertes y únicas para sus cuentas.
- Habilitar la Autenticación de Dos Factores. Implementar la autenticación de dos factores para mejorar la seguridad de la cuenta.
3. Revisar y Actualizar Regularmente las Medidas de Seguridad
- Mantenerse Informado. Mantente informado sobre las últimas amenazas de seguridad y mejores prácticas.
- Revisar la Documentación de Seguridad de Strikingly. Revisa regularmente la documentación de seguridad y las guías de Strikingly para las últimas actualizaciones.
4. Educar a Tus Clientes
- Promover la Conciencia de Seguridad de Datos. Educa a tus clientes sobre la importancia de la seguridad de datos y las mejores prácticas para proteger su información.
- Proveer una Política de Política de privacidad. Comunica tus prácticas de recolección y uso de datos en una política de privacidad completa.
5. Considerar Soluciones Profesionales de Respaldo de Datos
- Prueba Regularmente los Respaldos. Prueba regularmente tus procedimientos de respaldo y recuperación para asegurar que funcionen correctamente.
Al implementar estas mejores prácticas de seguridad de datos y aprovechar la plataforma de Strikingly, puedes mejorar significativamente la seguridad de tu tienda de e-commerce, proteger los datos de tus clientes y construir una base sólida de confianza.
Configuraciones de Privacidad Amigables para el Usuario para un Control Mejorado
Strikingly también ofrece configuraciones de privacidad amigables para el usuario diseñadas para darte un control mejorado sobre la recolección y uso de información del cliente. Estas configuraciones te permiten adaptar las políticas de privacidad según los requisitos legales mientras aseguras transparencia con los clientes sobre el uso de sus datos, un aspecto esencial para construir confianza en línea. Entender cómo funcionan estas configuraciones de privacidad ayuda a reforzar las mejores prácticas de seguridad de datos de e-commerce ya que los clientes se sienten más seguros sabiendo que tienen control sobre su información.
Además, configuraciones de privacidad precisas contribuyen significativamente a proteger los datos de los clientes en tu sitio web al permitir a los usuarios optar por no participar en medidas de seguimiento específicas. Este nivel de transparencia cumple con regulaciones como la GDPR y mejora la experiencia del usuario al fomentar la confianza entre clientes y negocios, un factor vital para retener clientes a largo plazo. Como parte de las herramientas para monitorear violaciones de datos en sitios web, mantener un seguimiento de estas configuraciones te permitirá proteger información sensible de manera efectiva.
Pensamientos Finales sobre la Protección de Datos de los Clientes
En el panorama digital actual, garantizar la seguridad de los datos del sitio web no es solo una necesidad técnica, sino un aspecto fundamental para construir la confianza del cliente. Al implementar las mejores prácticas para la seguridad de datos de e-commerce, las empresas pueden proteger la información sensible y mantener su reputación. Recuerda, las apuestas son altas; una sola violación puede tener repercusiones duraderas para tu marca y clientes.
Puntos Clave para la Seguridad en E-commerce
Para proteger eficazmente tu tienda en línea, concéntrate en los componentes esenciales de la seguridad de datos del sitio web. Adoptar políticas de contraseñas fuertes, usar conexiones HTTPS y actualizar regularmente el software son medidas de seguridad del sitio web que pueden reducir significativamente las vulnerabilidades. Además, utilizar herramientas para monitorear brechas de datos del sitio web te mantendrá informado sobre amenazas potenciales antes de que se intensifiquen.
Proteger los datos de los clientes en tu sitio web no se trata simplemente de cumplimiento; se trata de fomentar la confianza con tu audiencia. Cuando los clientes se sienten seguros compartiendo su información personal contigo, es más probable que interactúen y realicen compras. Recuerda siempre que la transparencia en las políticas de privacidad y el manejo cuidadoso de los datos sensibles pueden mejorar significativamente la lealtad del cliente.
Tu Plan de Acción para Mejorar la Seguridad de los Datos
Para crear un plan de acción para mejorar la seguridad de los datos, revisa las mejores prácticas de seguridad de datos de e-commerce detalladas anteriormente en esta guía para crear un plan de acción para mejorar la seguridad de los datos. Evalúa las herramientas para monitorear las brechas de datos del sitio web disponibles para ti y asegúrate de estar preparado para responder rápidamente si ocurre un incidente. Finalmente, considera adoptar ejemplos de medidas de seguridad del sitio web como cortafuegos de aplicaciones web o pruebas de penetración para fortalecer aún más tus defensas.